


Autor: Yannick Thommassier, CISO der TJC Group
Man könnte glauben, dass veraltete Systeme nie wieder von neuen Schwachstellen betroffen sind, weil sie ihr letztes verfügbares Update-Level erreicht haben und kein Security-Researcher oder Hacker versuchen wird, sie zu kompromittieren.
Doch dem ist nicht so, denn aktuelle Schwachstellen, die in einer Bibliothek entdeckt werden, können letztlich alle aktuellen und früheren Versionen davon betreffen.
Nehmen wir als Beispiel die aktuellen Schwachstellen CVE-2023-38545 und CVE-2023-38546 in der cURL-Bibliothek[LP1] [LP2] .
Diese Schwachstellen sind zwar nicht trivial auszunutzen und erfordern dafür das Erfüllen mehrerer Bedingungen. Sie veranschaulichen jedoch die Problematik, die die Entdeckung einer Schwachstelle mit sich bringt, die alle früheren Versionen einer Bibliothek betrifft.
Die Behebung alter Versionen dieser technischen Bibliothek, die in vielen Systemen eingebettet ist, die mit der Zeit obsolet geworden und nicht mehr gewartet werden, ist keineswegs gewährleistet.
Dann muss man auf ein hypothetisches Backporting der Fixes auf den Quellcode dieser älteren Versionen der Bibliothek hoffen, um sicher zu bleiben. Das kann Zeit kosten und zu daraus resultierenden Inkompatibilitäten führen: Ein Upgrade einer Bibliothek auf einem obsoleten System ist keine einfache Sache.
Deshalb ist es nicht dauerhaft sicher, ein obsoletes IT-System zu betreiben, selbst wenn es mit den neuesten vom Hersteller veröffentlichten Patches auf dem aktuellen Stand ist. Die mittel- oder langfristige Aufbewahrung von Daten in diesen Systemen ist daher nicht ohne Sicherheitsrisiko.
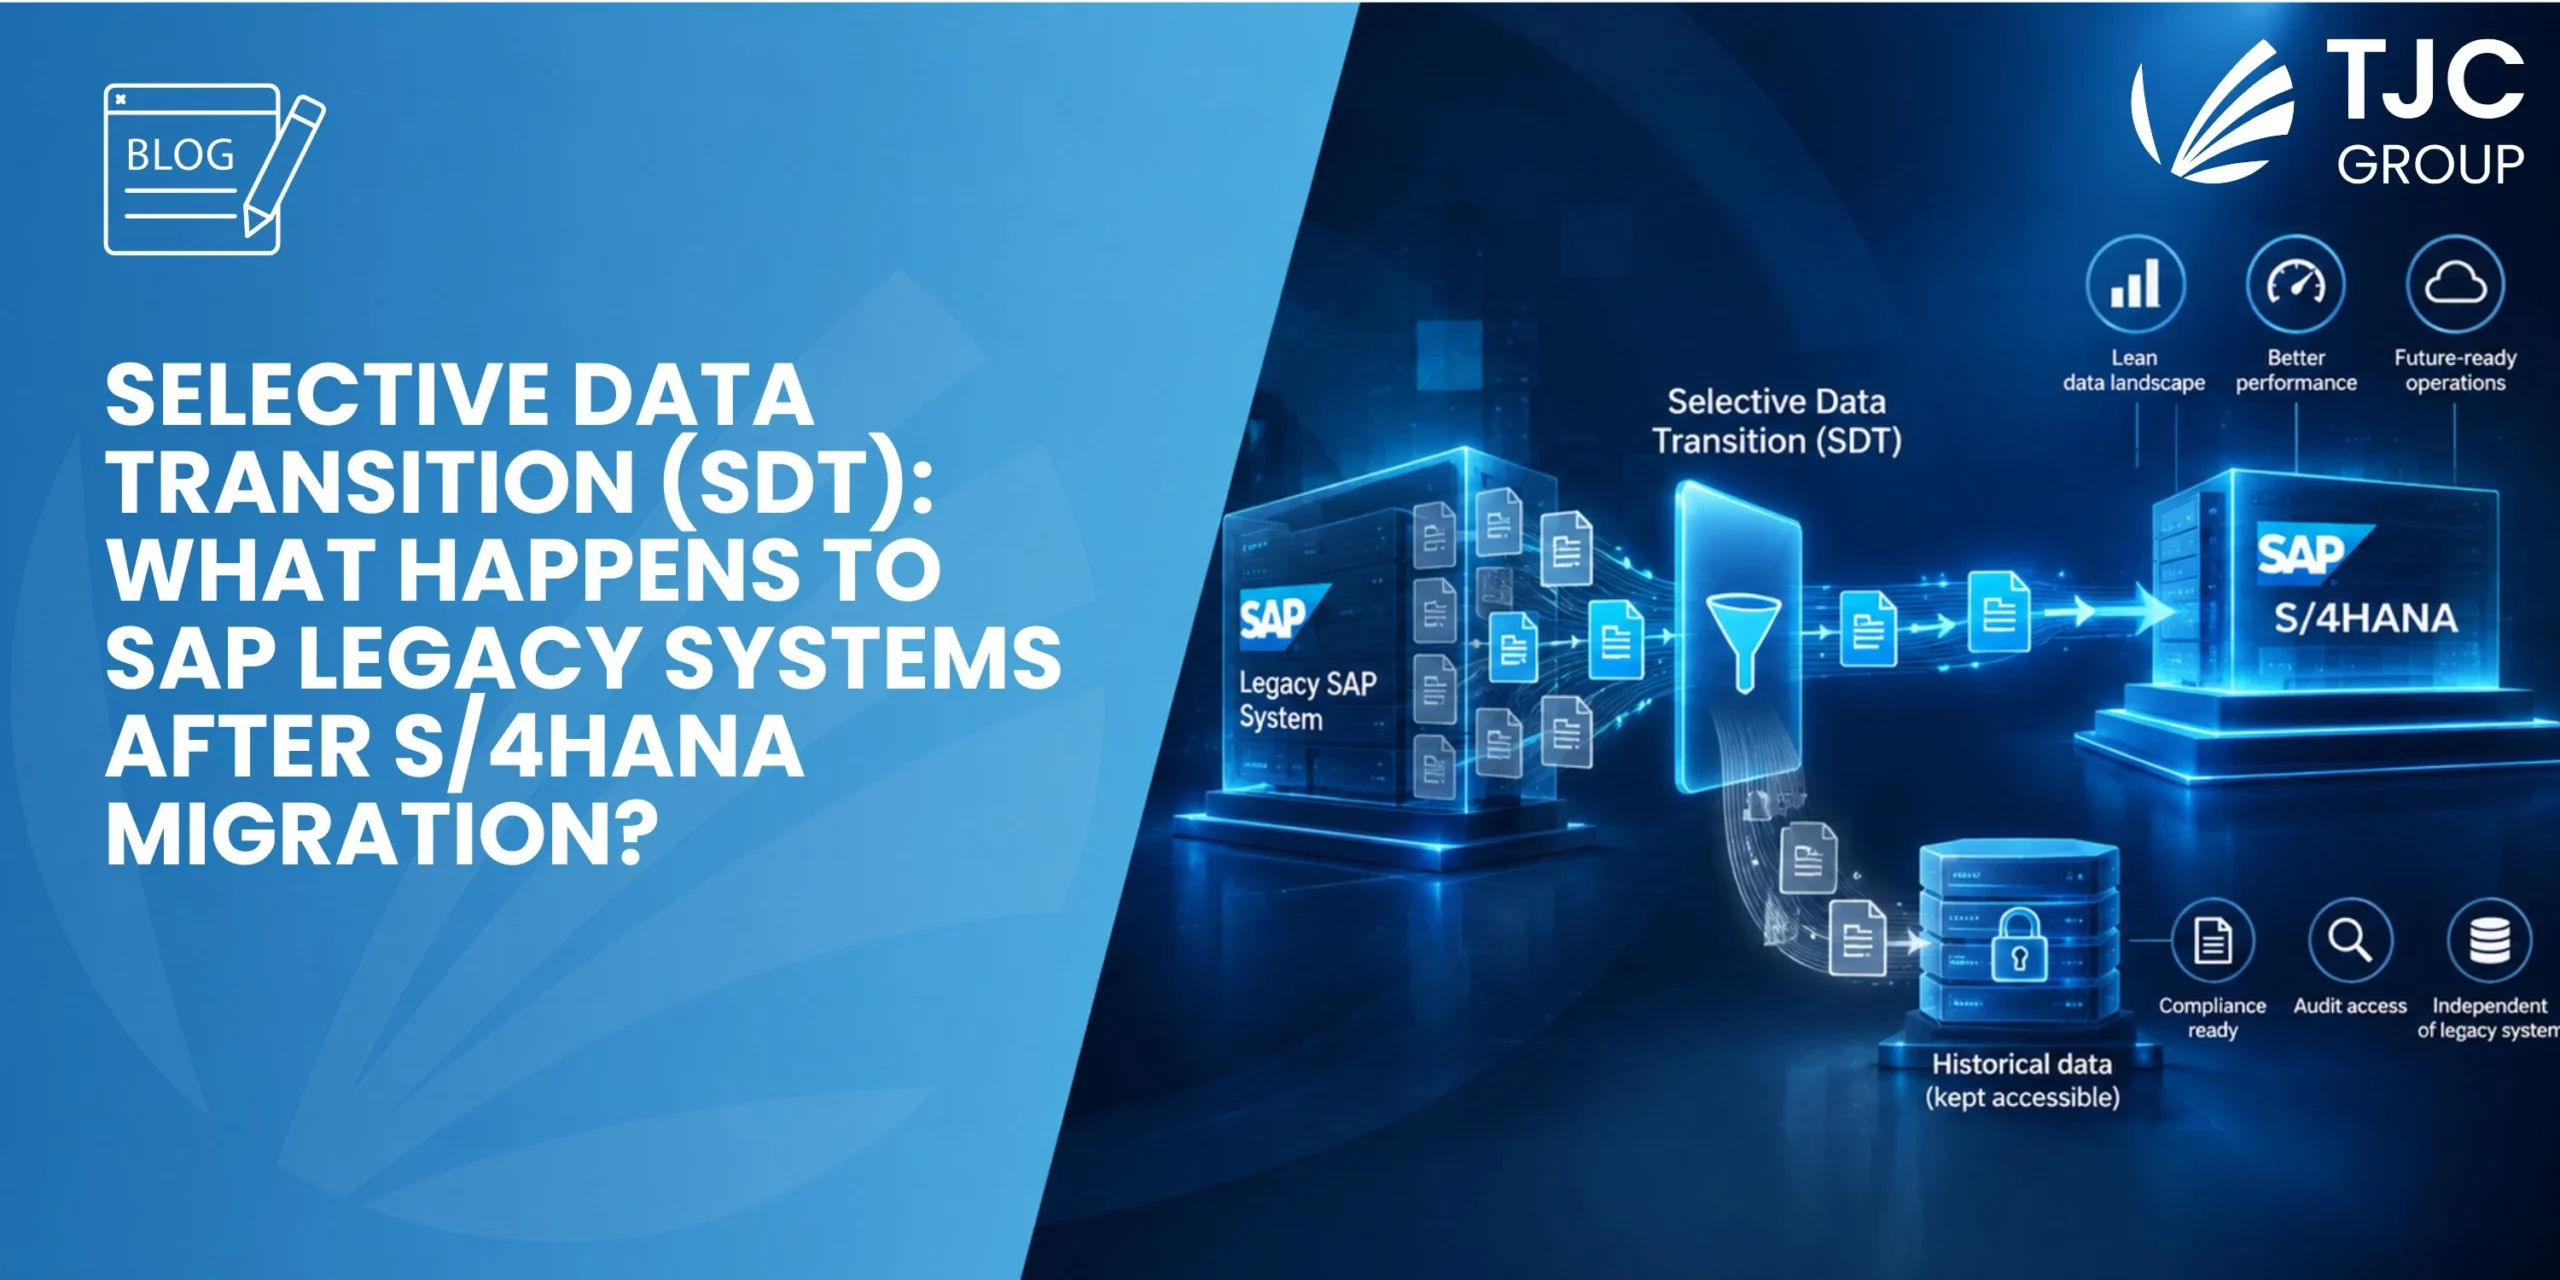
Es ist daher notwendig, die Außerbetriebnahme dieser Systeme und die Übertragung ihrer Daten in einen dafür vorgesehenen Archivierungsservice in Betracht zu ziehen – modern, robust und aktuell gehalten –, um die Daten mit dem bestmöglichen Sicherheitsniveau zu bewahren.
Der folgende Artikel könnte Sie ebenfalls interessieren:
https://www.tjc-group.com/fr/blogs/est-il-prudent-de-conserver-des-anciennes-donnees-dans-un-systeme-legacy-sap/